
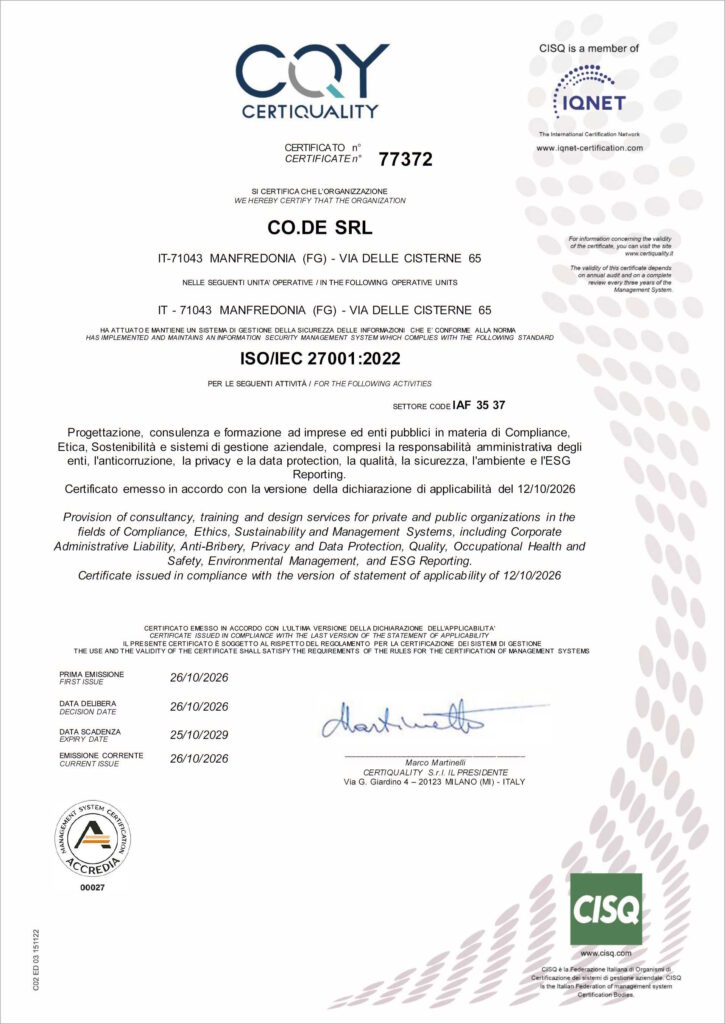
Con grande soddisfazione annunciamo che CO.DE Srl ha conseguito la certificazione ISO/IEC 27001, lo standard internazionale di riferimento per i sistemi di gestione della sicurezza delle informazioni (SGSI). È un traguardo che raccontiamo con orgoglio, perché è il risultato di un percorso condiviso da tutta l’azienda e, soprattutto, perché conferma un principio che guida il nostro lavoro: chi si occupa di compliance deve essere il primo a rispettare le regole che aiuta gli altri ad applicare.
Che cos’è la ISO/IEC 27001
La ISO/IEC 27001 è una norma internazionale che definisce i requisiti per progettare, attuare, mantenere e migliorare nel tempo un sistema di gestione della sicurezza delle informazioni. Non si limita agli aspetti tecnologici: considera in modo integrato persone, processi e strumenti, con l’obiettivo di proteggere tre proprietà fondamentali dei dati:
- Riservatezza: le informazioni sono accessibili solo a chi è autorizzato.
- Integrità: le informazioni sono accurate, complete e non alterate in modo indebito.
- Disponibilità: le informazioni sono accessibili quando servono, a chi ne ha diritto.
Al centro dello standard c’è un approccio basato sul rischio: l’organizzazione individua le minacce e le vulnerabilità che possono riguardare le proprie informazioni, ne valuta l’impatto e adotta misure proporzionate per gestirle, verificandone periodicamente l’efficacia.
Perché per noi non è un semplice attestato
CO.DE assiste le aziende nei percorsi di compliance. Questo significa che ogni giorno ci vengono affidati documenti, dati e informazioni sensibili dei nostri clienti. La fiducia che ci accordano è il nostro asset più prezioso, e proteggerla è una responsabilità che non può essere lasciata all’improvvisazione.
Per questo abbiamo scelto di sottoporre il nostro sistema di gestione a una verifica indipendente. La certificazione, rilasciata da un ente terzo, attesta che i nostri processi non sono soltanto ben intenzionati: sono strutturati, documentati, misurabili e sottoposti a controllo periodico.
In concreto, il percorso ci ha portato a:
- analizzare in modo sistematico i rischi legati alle informazioni che trattiamo;
- formalizzare ruoli, responsabilità e procedure operative;
- rafforzare i controlli sugli accessi, sulla gestione dei fornitori e sulla continuità operativa;
- investire nella formazione e nella consapevolezza di tutte le persone del team;
- introdurre indicatori e audit interni per misurare i risultati e individuare le aree di miglioramento.
Cosa cambia per clienti e partner
I benefici della certificazione non restano all’interno dell’azienda. Per chi lavora con noi significa:
- Maggiore tutela dei dati affidati. Le informazioni dei clienti sono gestite all’interno di un sistema strutturato, con misure di protezione definite e verificate.
- Affidabilità dimostrabile. La conformità allo standard è attestata da un soggetto terzo e indipendente, e non soltanto dichiarata da noi.
- Gestione più semplice delle filiere. Sempre più aziende richiedono ai propri fornitori garanzie documentate in materia di sicurezza delle informazioni: la certificazione facilita i processi di qualifica e le verifiche di terza parte.
- Un impegno continuo. La norma richiede un miglioramento costante: il sistema viene riesaminato, aggiornato e sottoposto a sorveglianza periodica, così da restare adeguato a minacce e contesti che evolvono.
Sicurezza e compliance: due facce della stessa medaglia
Nel nostro settore la sicurezza delle informazioni e la conformità normativa sono strettamente collegate. Le organizzazioni sono chiamate a confrontarsi con un quadro regolatorio sempre più ampio, dalla protezione dei dati personali alla gestione del rischio cyber e della resilienza operativa. Disporre di un sistema di gestione della sicurezza solido aiuta a rispondere a queste esigenze in modo ordinato, riducendo la complessità e aumentando la capacità di dimostrare, con evidenze concrete, di aver fatto ciò che era dovuto.
È la stessa filosofia che portiamo ai nostri clienti: la compliance non deve essere vissuta come un adempimento da subire, ma come un’occasione per rendere l’organizzazione più matura, più efficiente e più credibile.
Un risultato di squadra
Una certificazione come questa non si ottiene con un singolo progetto, ma con la collaborazione quotidiana di tutte le persone dell’azienda. Per questo desideriamo ringraziare l’intero team di CO.DE, che ha affrontato il percorso con impegno e competenza, e i nostri clienti e partner, che ci rinnovano ogni giorno la loro fiducia.
Uno sguardo al futuro
Ottenere la certificazione ISO/IEC 27001 non è un punto di arrivo, ma una base solida da cui ripartire. Continueremo a monitorare i rischi, ad aggiornare le nostre misure e a migliorare i nostri servizi, mantenendo alta l’attenzione su ciò che conta di più: la sicurezza delle informazioni che ci vengono affidate.
Se vuoi capire come possiamo supportare la tua azienda nel percorso di compliance e sicurezza delle informazioni, contattaci: saremo lieti di confrontarci con te.
Team CO.DE
